
Observability ai tempi di CRA e NIS2
L'entrata in vigore del Cyber Resilience Act impone tempi di notifica di 24 ore per le vulnerabilità. Riduci il Mean Time To Detect mappando i tre …
L'entrata in vigore del Cyber Resilience Act impone tempi di notifica di 24 ore per le vulnerabilità. Riduci il Mean Time To Detect mappando i tre …
Gestire decine di documenti per release crea disallineamenti con i requisiti del Cyber Resilience Act. Impara a collegare, firmare e comporre i file …
Il Cyber Resilience Act introduce responsabilità legali dirette per chi integra componenti open source in prodotti commerciali marcati CE. Impara a …
Il Cyber Resilience Act trasforma la conformità in un processo continuo integrato nelle pipeline. Impara a gestire l'obbligo di notifica delle …
Il Cyber Resilience Act impone la notifica degli exploit attivi entro 24 ore, rendendo le scansioni manuali obsolete e rischiose. L'intelligenza …
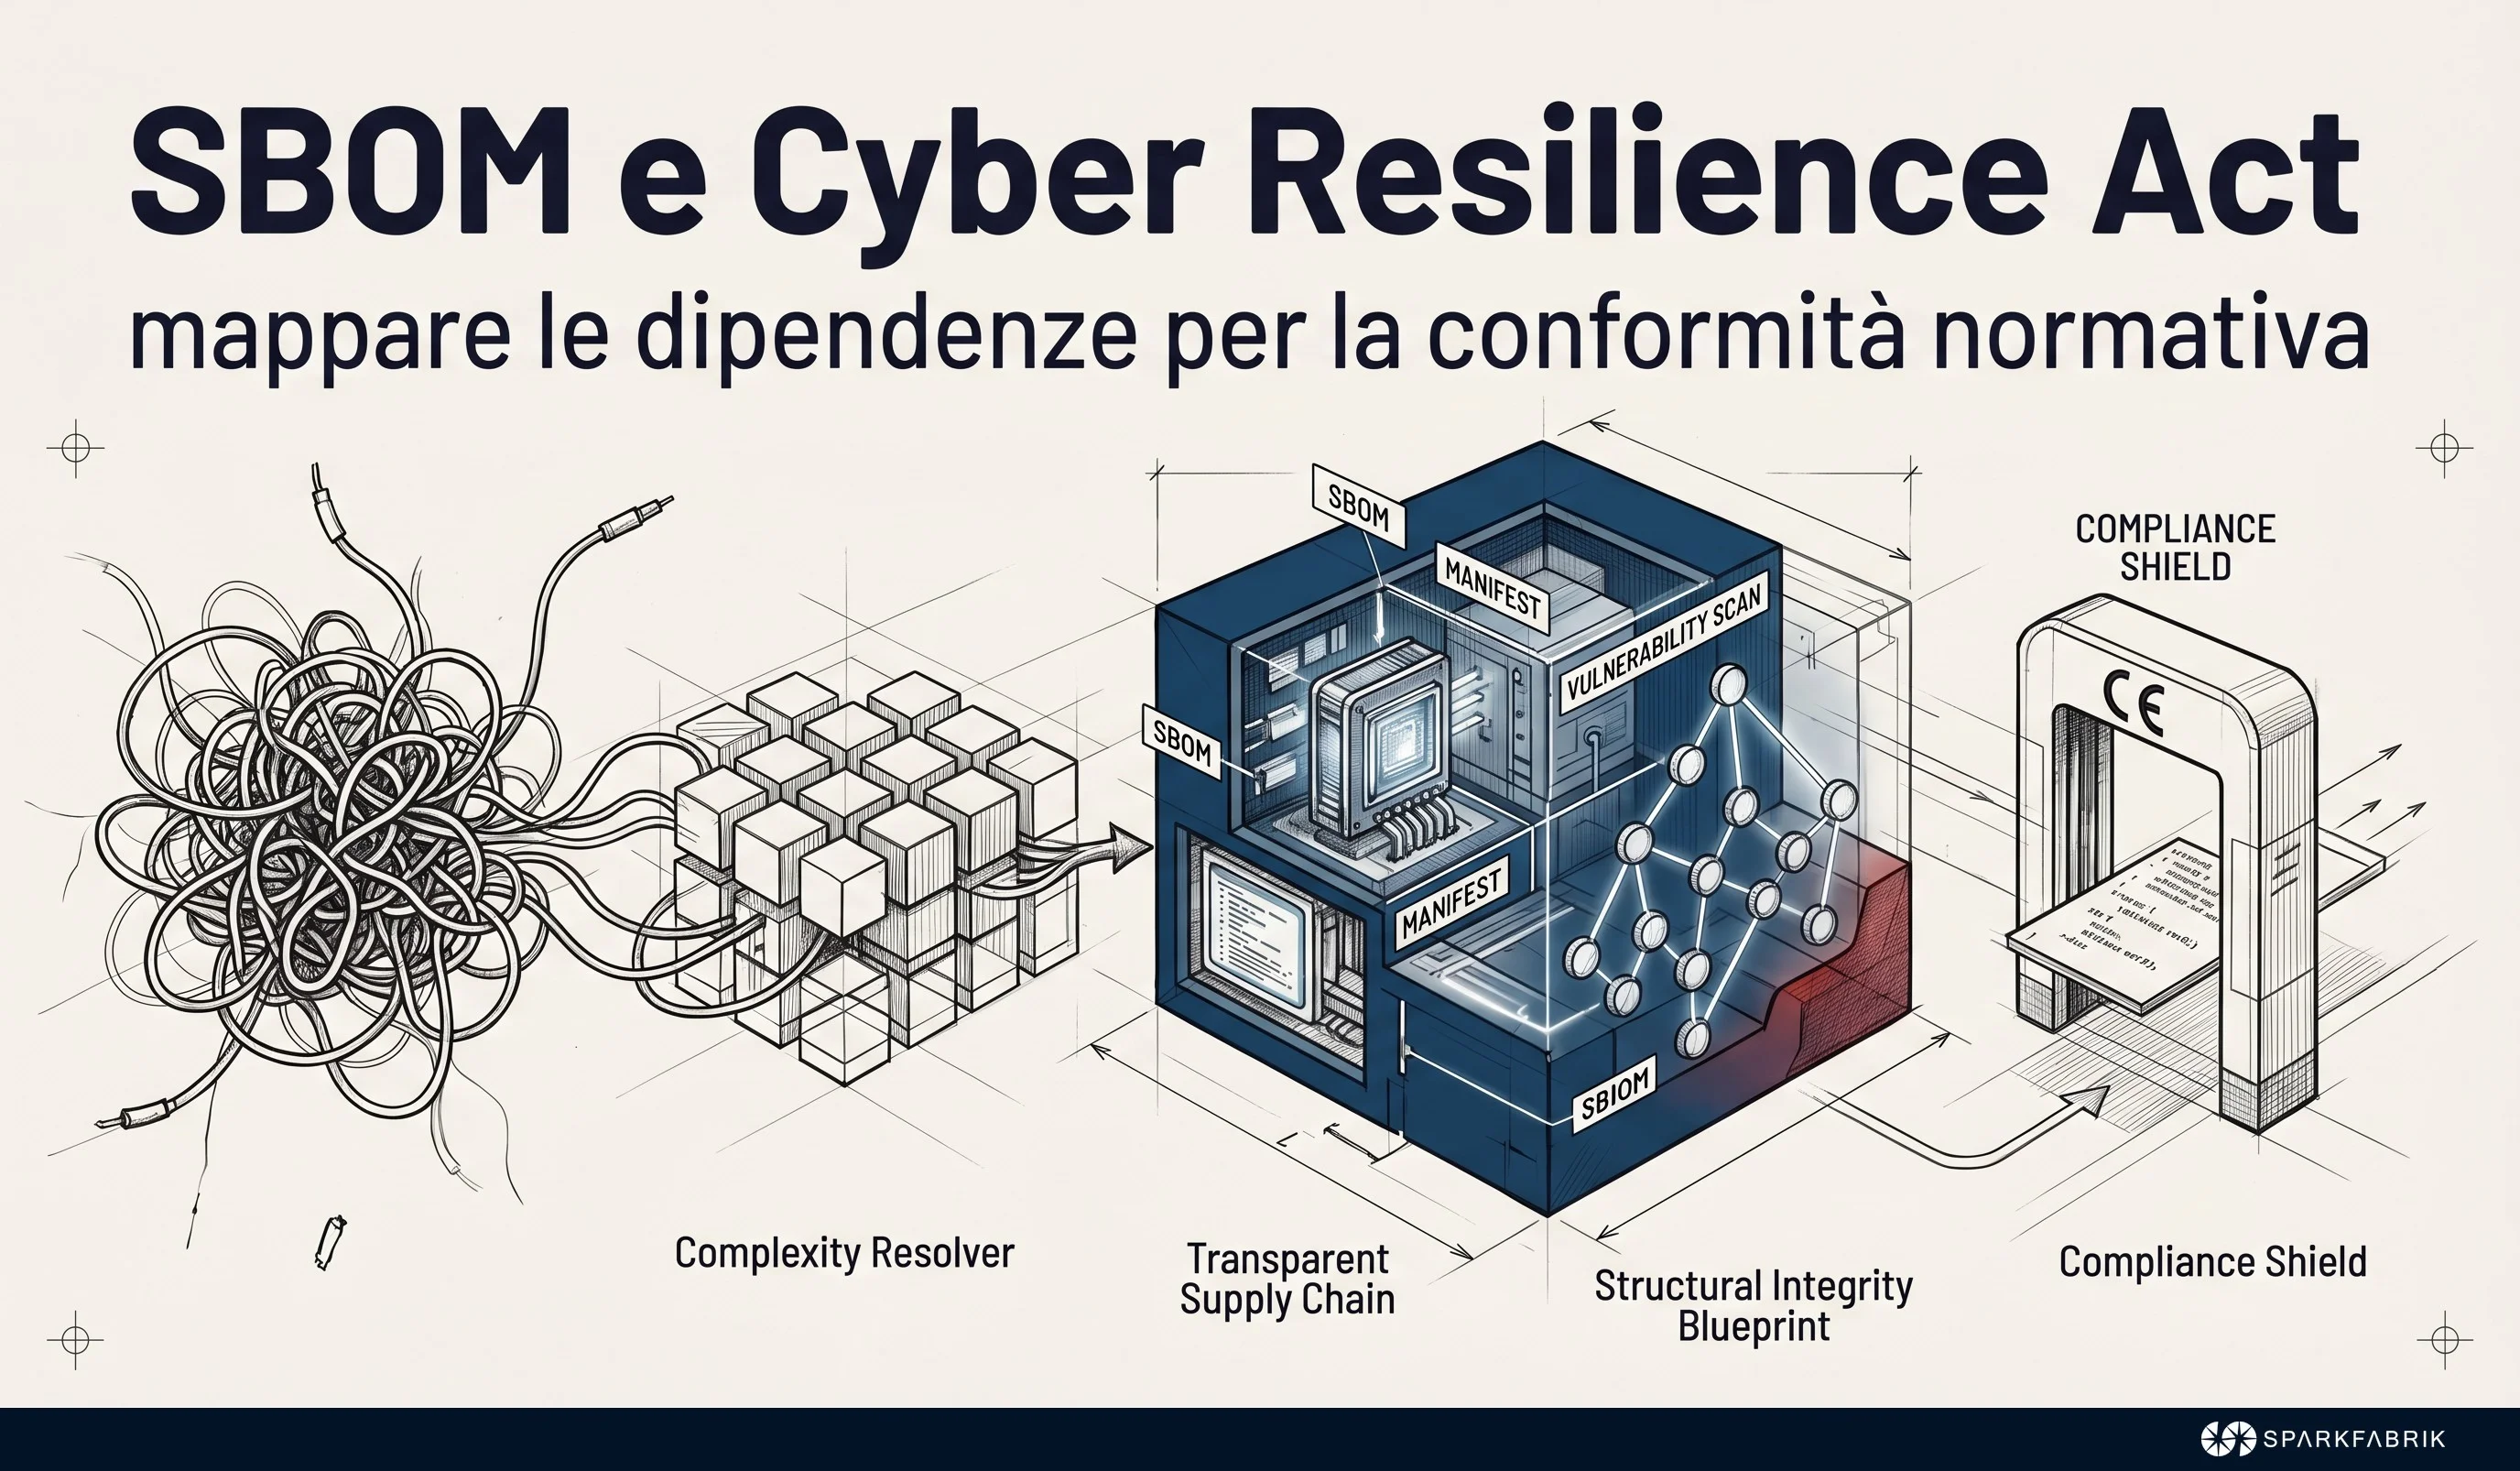
La conformità al Cyber Resilience Act richiede una visibilità totale sulla supply chain per evitare sanzioni e blocchi commerciali. Implementare una …
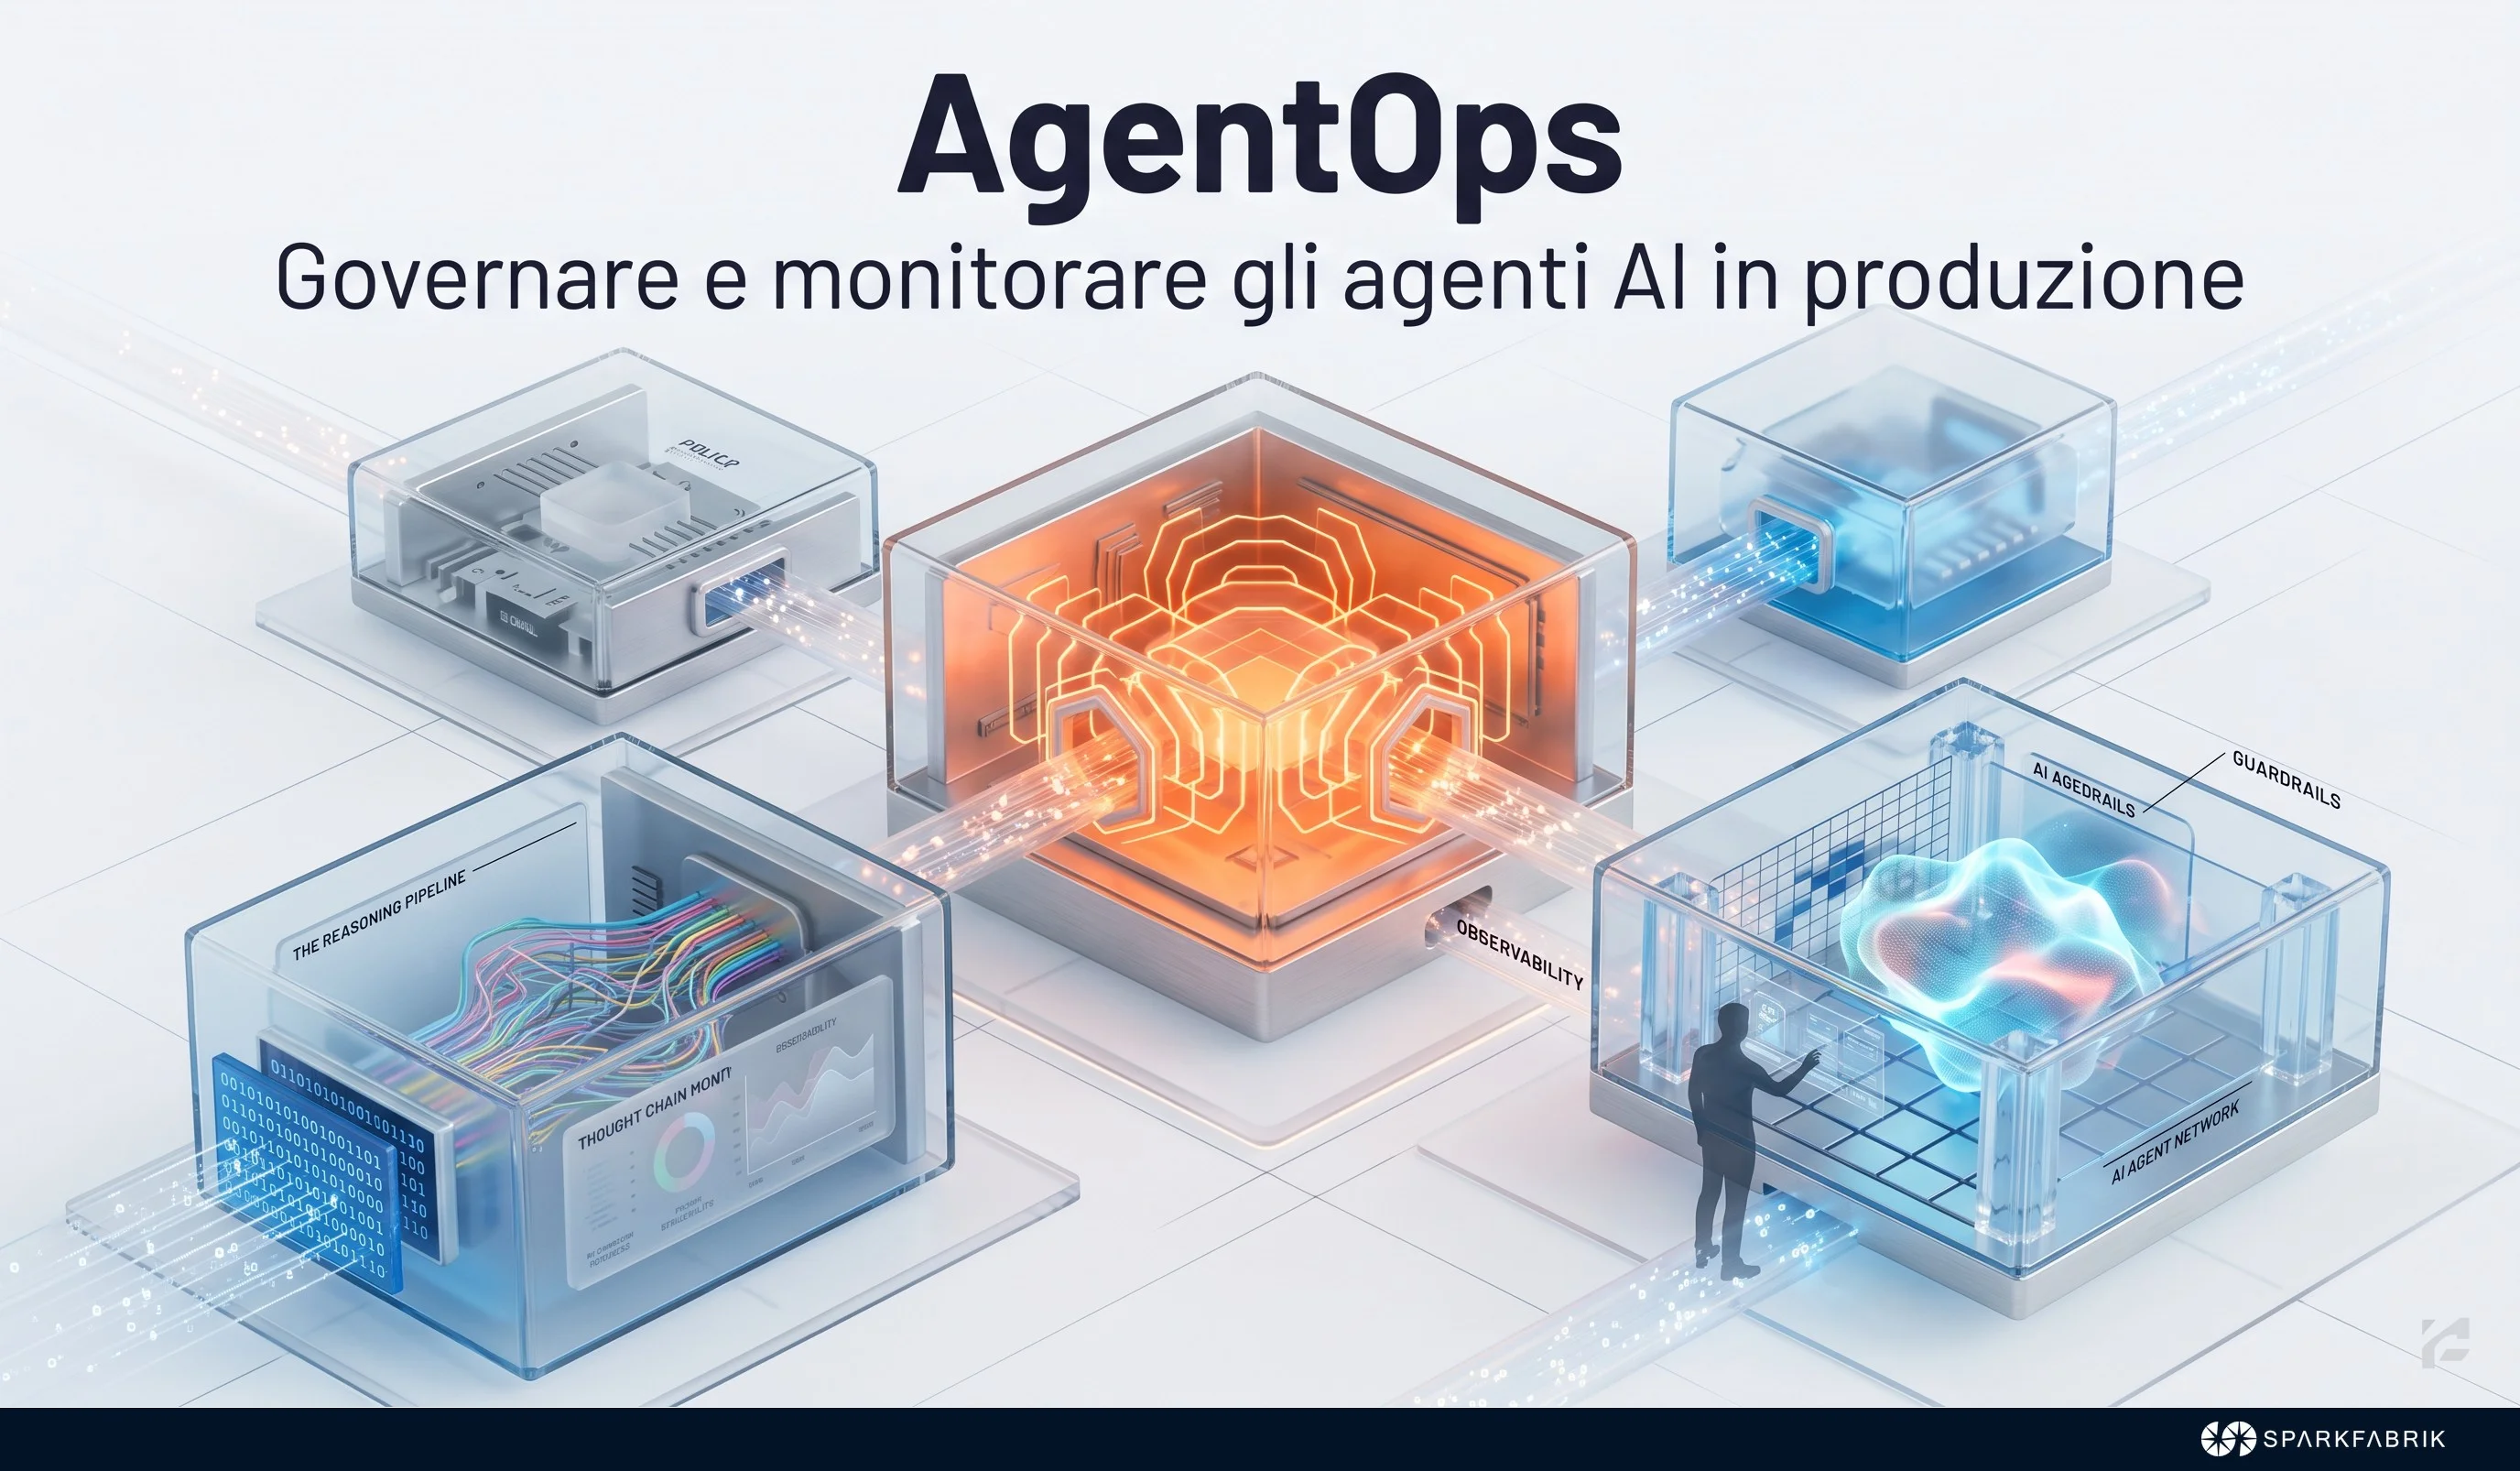
I sistemi basati su modelli probabilistici richiedono un cambio di paradigma rispetto al monitoraggio deterministico tradizionale. Implementa …
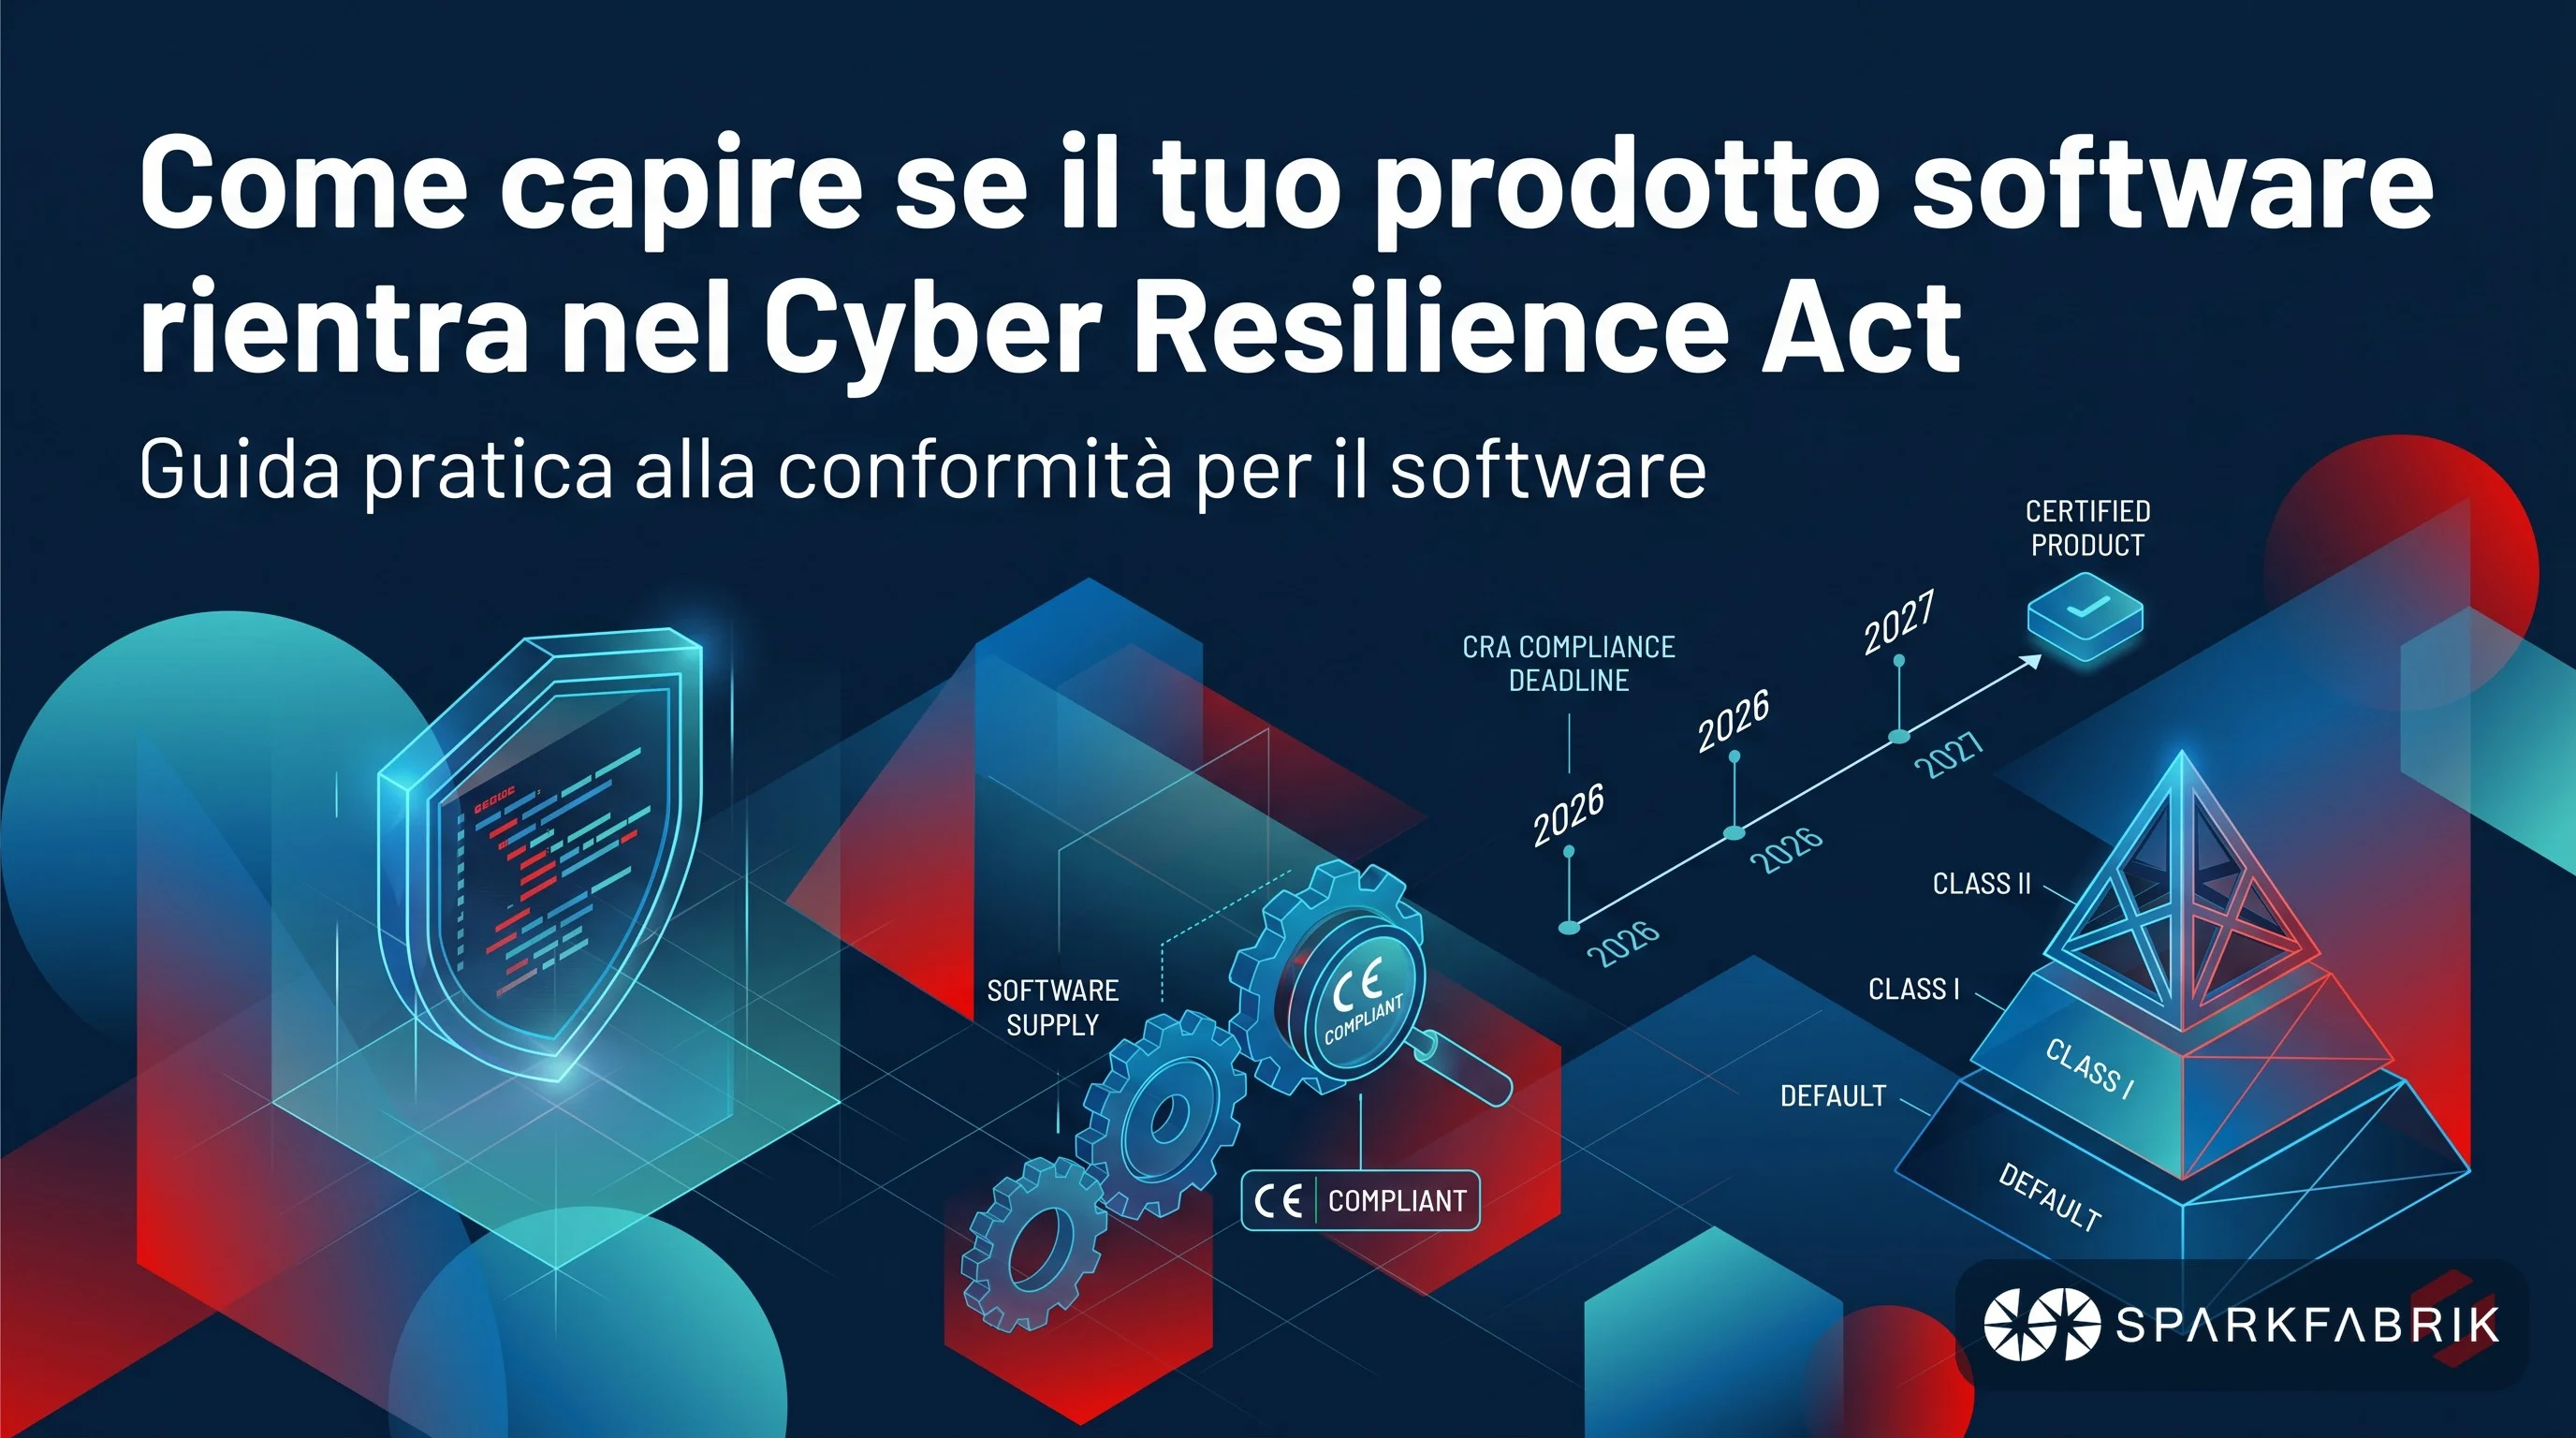
Il Cyber Resilience Act impone nuovi standard di sicurezza obbligatori per chiunque immetta prodotti digitali nel mercato europeo. Analizziamo le …
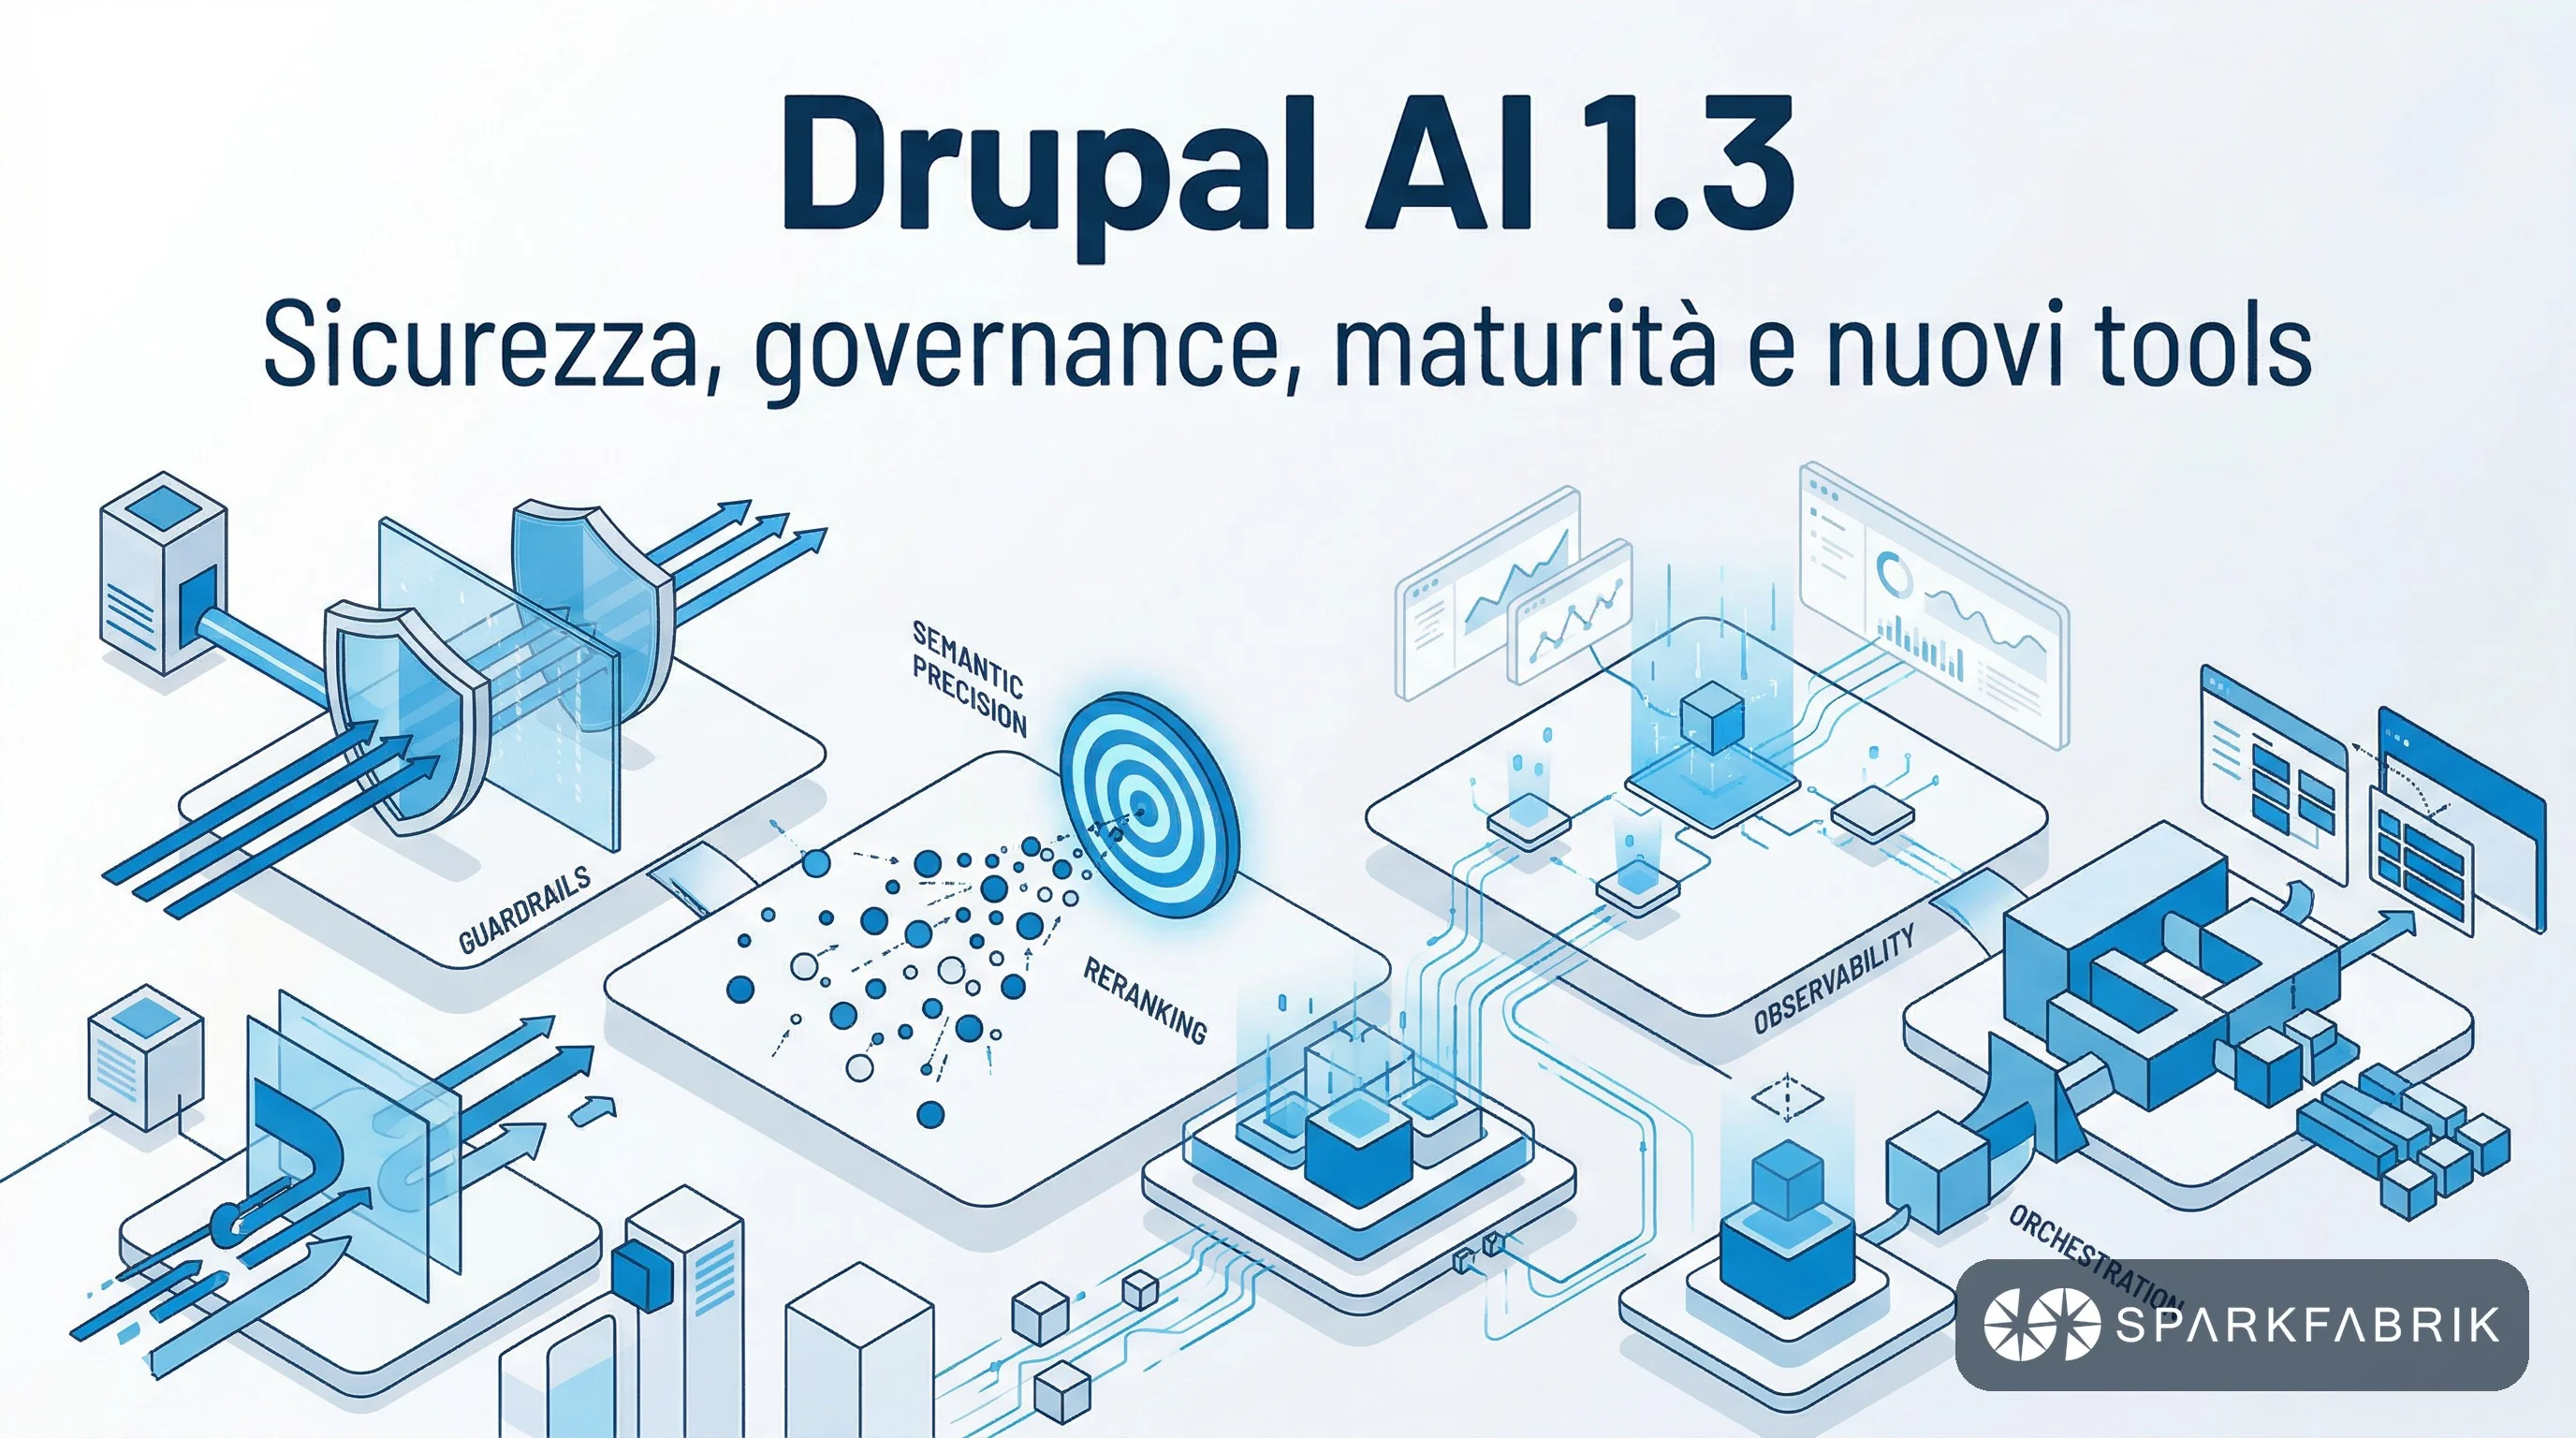
L'adozione degli LLM nei CMS richiede architetture solide per evitare rischi di privacy e allucinazioni. La nuova release del modulo drupal ai …

Strategie pratiche per implementare i requisiti di NIS2 e DORA in architetture Cloud Native. Approccio DevSecOps e best practices verso la compliance.

Analisi di NIS2 e DORA e delle implicazioni per la sicurezza delle architetture Cloud Native. Scopri come ridefiniscono gli standard di cybersecurity!
Approfondisci la supply chain security e impara a difendere l'infrastruttura software con indicazioni pratiche e imperdibili talk di esperti del …


